01|SCAN
AI Scan 自動進入 PR
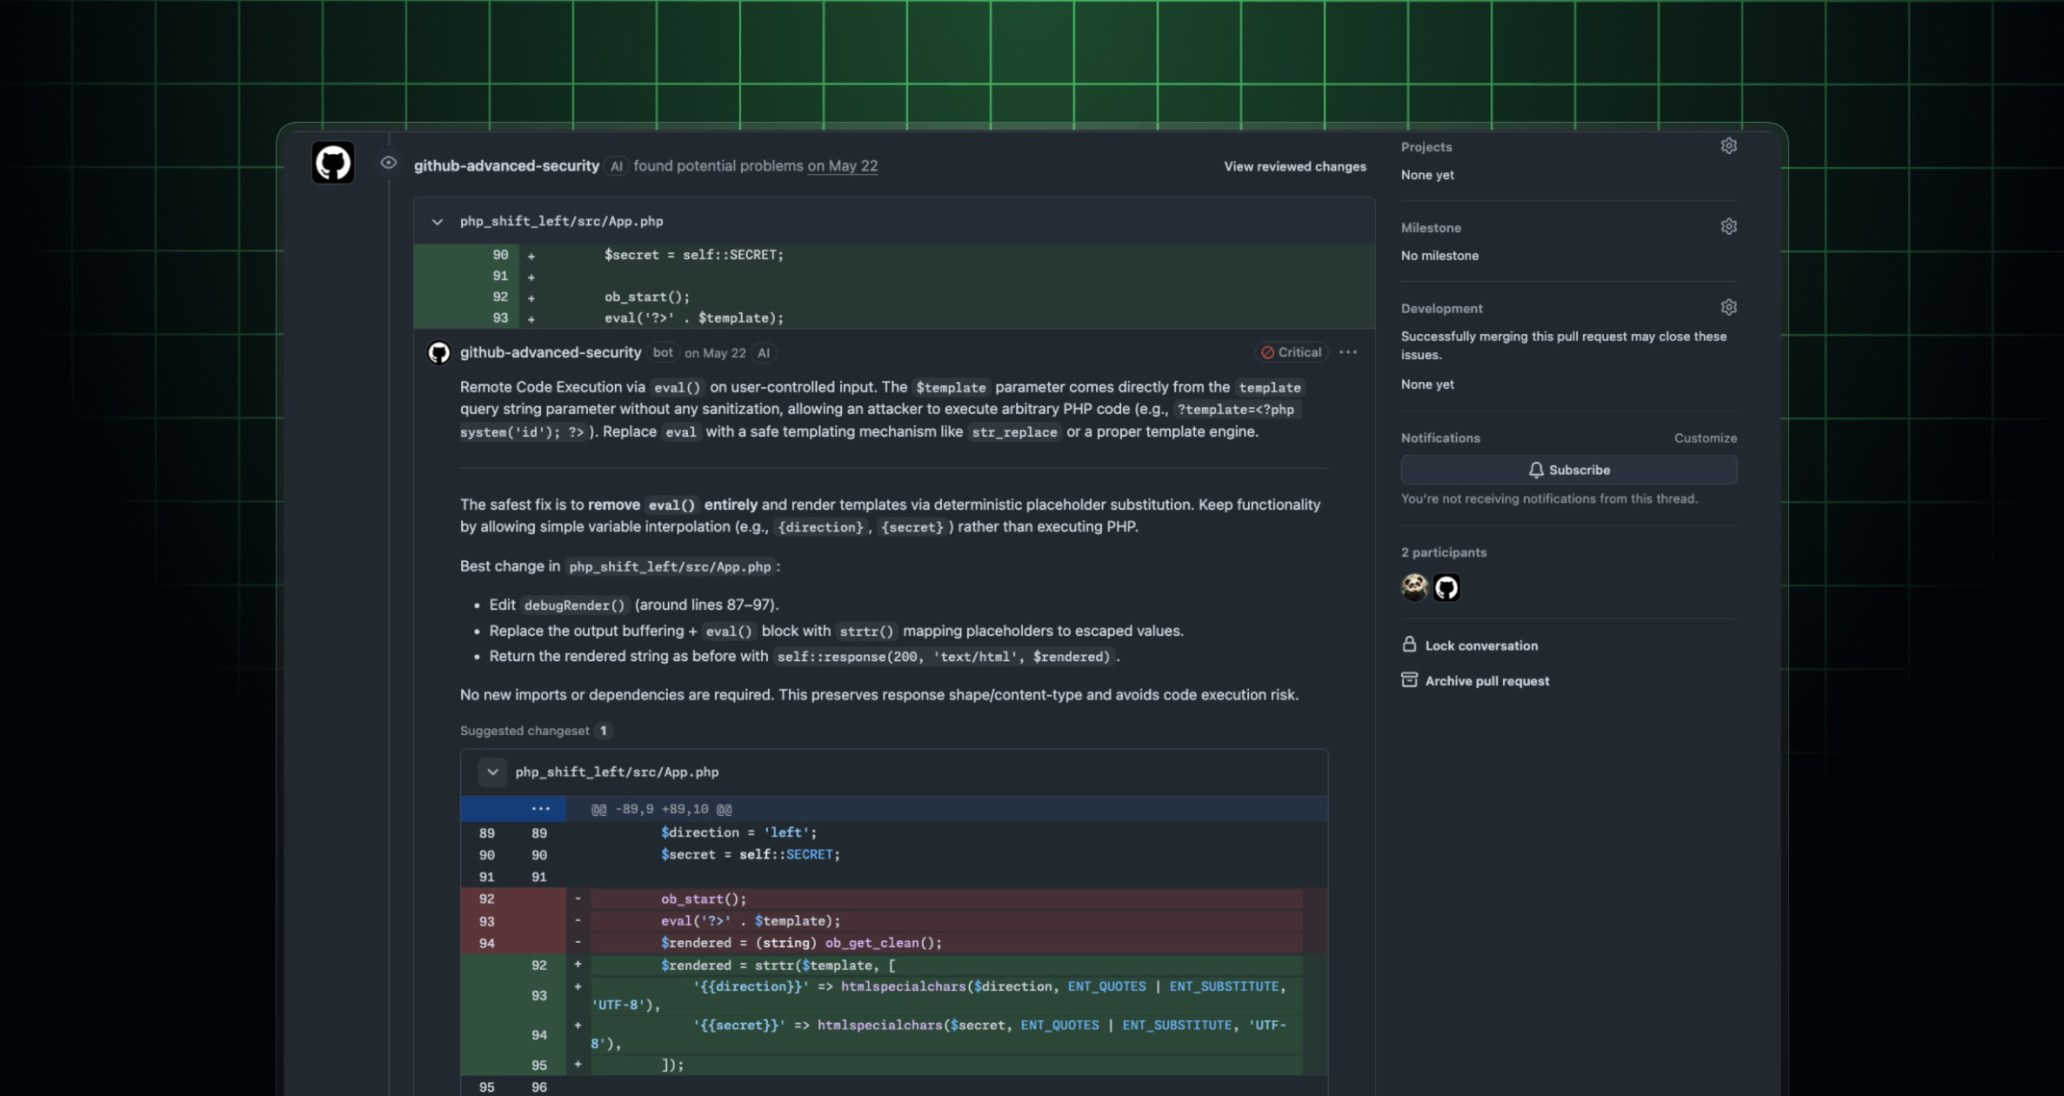
啟用 code scanning 與 effective setting 後,finding 會出現在 Conversation 與 Files changed;可補足部分 CodeQL 尚未涵蓋的格式與語言。
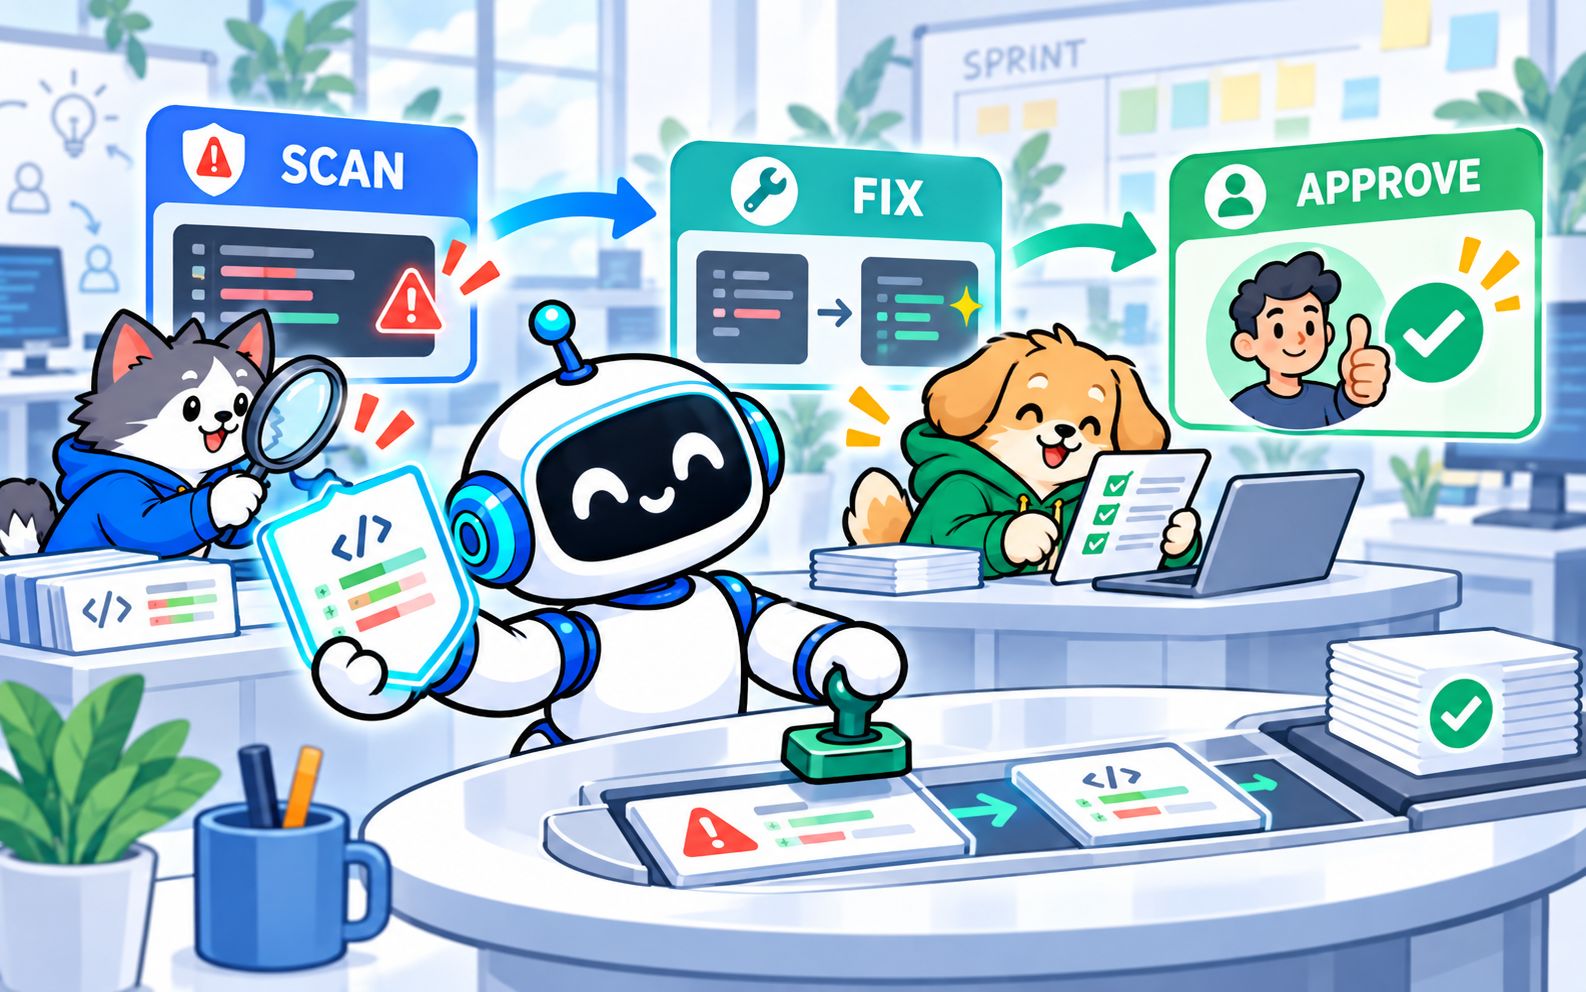
今日結論:GitHub 在 10/15 將 PR AI Scan 與 agentic autofix 推至 GA。安全工作可由「人工先讀每一筆 alert」轉為偵測、修復候選、人工驗證的隊列;但 finding 是 advisory,Definition of Done 仍要保留影響判斷、測試證據與核准責任。
優先採 10/15 GitHub 官方 GA 公告;JetBrains 的近期工程團隊訪談僅補強實務摩擦,不取代產品事實。
啟用 code scanning 與 effective setting 後,finding 會出現在 Conversation 與 Files changed;可補足部分 CodeQL 尚未涵蓋的格式與語言。
agentic autofix 可跨 codebase 探索並提出修正。它節省初步定位與 patch 時間,卻不是安全性或可 merge 的證明。
AI Scan finding 不會讓 code scanning check 失敗,也不能靠 ruleset requirement 阻擋 merge;團隊須自行設計風險路由與人工閘門。
近期工程團隊訪談指出,實作加速後 review、planning 與共享 agent 設定更常卡住;PR 數量不代表交付更快。
| Backlog refinement | 每筆安全項目補上資產敏感度、可接受的修復範圍、預期 tests、owner 與 escalation,而非只貼 alert URL。 |
| Sprint planning / 估點 | 把 triage、agent draft PR、review、false-positive 處理與回歸測試計進容量;自動產 patch 不等於成本為零。 |
| Daily / review | 使用「待脈絡、待 agent patch、待人工安全決策、已驗證」狀態;Review 展示一條完整 evidence chain。 |
| Retro / artifact | 衡量 time-to-triage、patch acceptance、reopen、false-positive、review lead time 與 incident escape,不以 agent 次數邀功。 |
明確定義僅通知、需 security review、可阻擋的類別。不要把 GitHub 的 advisory finding 誤當成自動 merge 判定。
agent 只開 draft PR;限制可改路徑、production credentials、merge 與 release 權限。高風險項需 code owner 與 security owner。
AI Scan 消耗 Code Security AI Credits;設定 budget 與 owner,並讓程式碼、tool output、telemetry 遵循資料分類與保留規則。
GitHub 公告明示:AI Scan 自動於符合條件的 PR 執行、finding 為 advisory、無法作為 merge requirement,正是人類安全決策不可省略的依據。
選一個低風險服務、三種常見 alert,兩週驗證「更快 triage,不增加 review 壓力或風險逃逸」。
兩週實驗:AI Scan 先不改 merge policy;只讓 agent 開 draft PR,PR template 必填「alert、影響面、diff 範圍、tests、rollback、reviewer decision」。成功門檻:time-to-triage 降低、patch acceptance 不降、無未核准 release,且 review lead time 不惡化。若失敗,縮小 alert 類別或提高人工 gate。