穩才是快 ~ 以 OKF 打造 Agentic AIOps 治理閉環
TL;DR:把 Agentic AIOps 帶進企業維運,關鍵不在於讓 Agent 立刻碰 production,而是先將既有的人員協作、風險審查與知識傳承整理成可執行的閉環。華碩電腦 infra Lead 許庭魁 Jerry Hsu 分享以 OKF 統一協作脈絡、以 USF 定義權限邊界,並將 To Do、Work Item、Work Log 串成可追溯、可回滾、可稽核的流程;最終再以 Dashboard 量測工作、合規與 ROI。
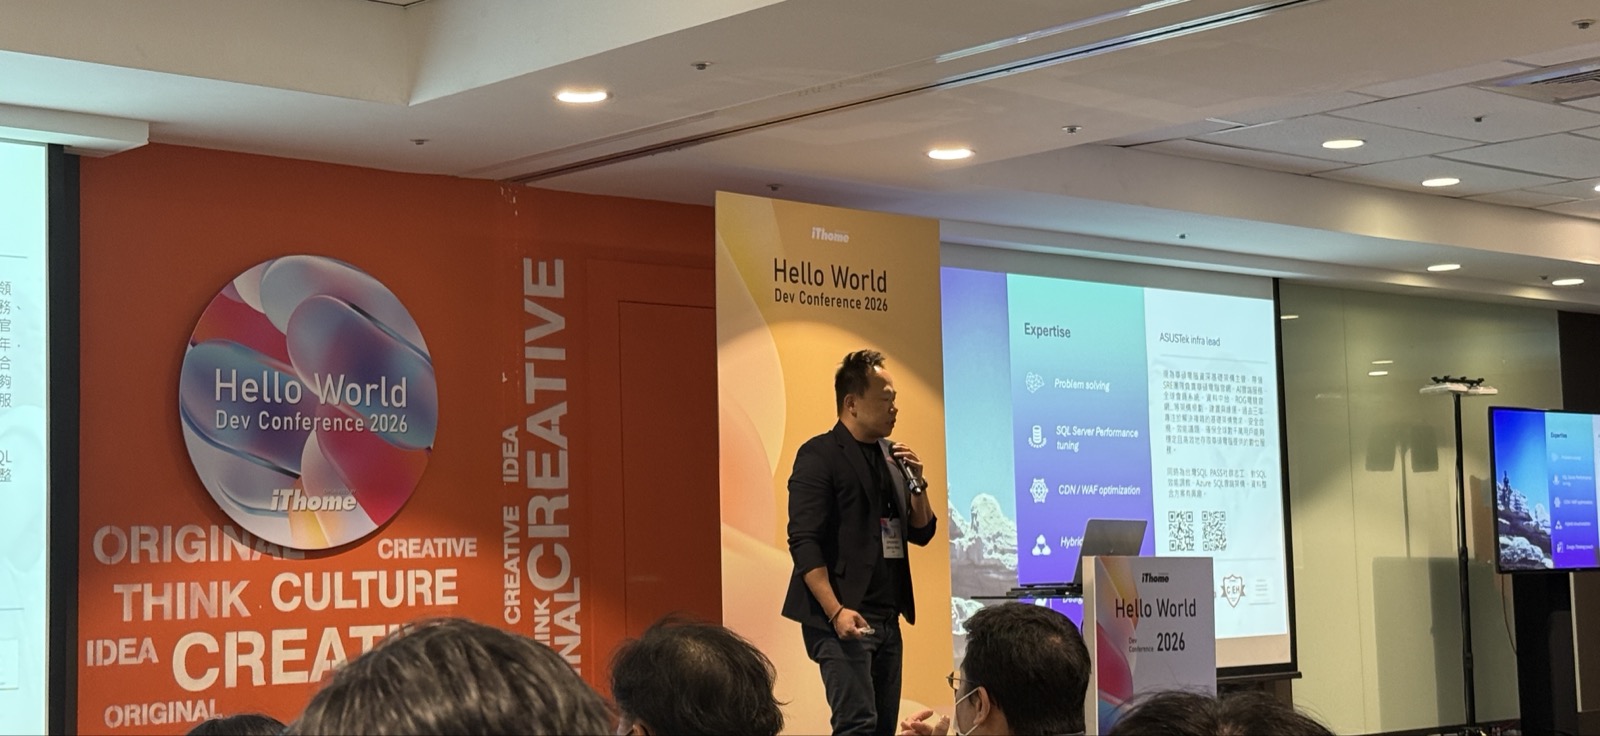
先問一題:AI 能做,是否等於企業敢讓它做?
分享的起點不是模型能力,而是風險與效率的平衡。講者引用 CLTR 研究報告的觀察,指出 AI 失控的高風險嚴重事件仍在增加;當 AI 被帶往正式環境,組織需要正視不確定性。ISO 31000 所強調的風險治理,在此可視為協調決策與各項活動的共同語言。
在複雜的企業合規環境中,需確認 Agent 是否理解系統架構、歷史變更與回應脈絡;多個 Agent 如何共享知識、協作和決策;以及安全邊界與內部規範如何落實。這些問題並非 AI 時代才出現,而是既有維運管理問題換了新的執行主體。
「agent跟人其實是同一件事情」
— 許庭魁
- 把 Agent 替換成團隊成員後,問題依然成立:不同角色是否對系統有一致認知。
- networking、DBA、infrastructure、WAF 等角色需要共享資訊,但仍須維持職責與權限區隔。
- 因此,Agent 治理不是另起爐灶,而是把成熟的人員協作與管控原則明確化、結構化。
Agentic AIOpsISO 31000風險治理Human-in-the-loop系統脈絡企業合規
全球維運的瓶頸,是理解、協調、治理與執行
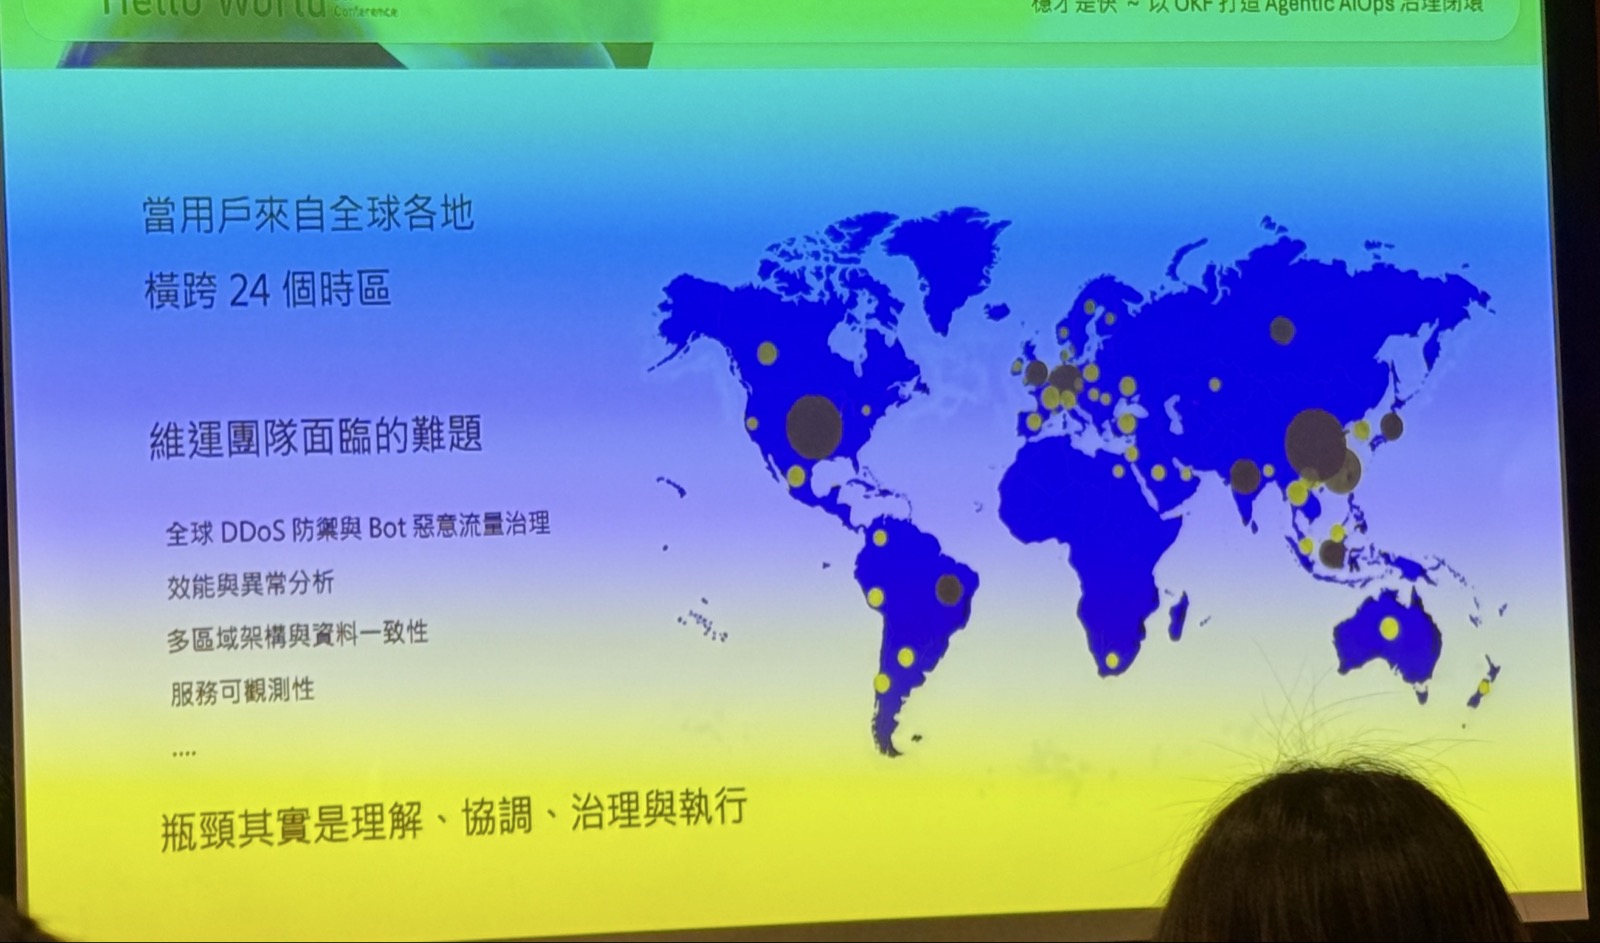
講者指出,Google SRE 提及系統上線後的維運成本可占整體專案的 40% 到 90%。對服務橫跨 24 個時區的團隊而言,dDoS 防禦、Bot 惡意流量治理、多區域效能異常、資料一致性與服務可觀測性,都會在營運階段集中浮現。
因此,目標不只是讓 AI 讀懂監控、分析 logs 或回答問題,而是讓 Agent 能安全進入企業 IT operation,協助突破理解、協調、治理與執行的瓶頸。這也意味著自動化不能只看單一步驟的速度,而要看整段事件處理鏈是否受控地完成。
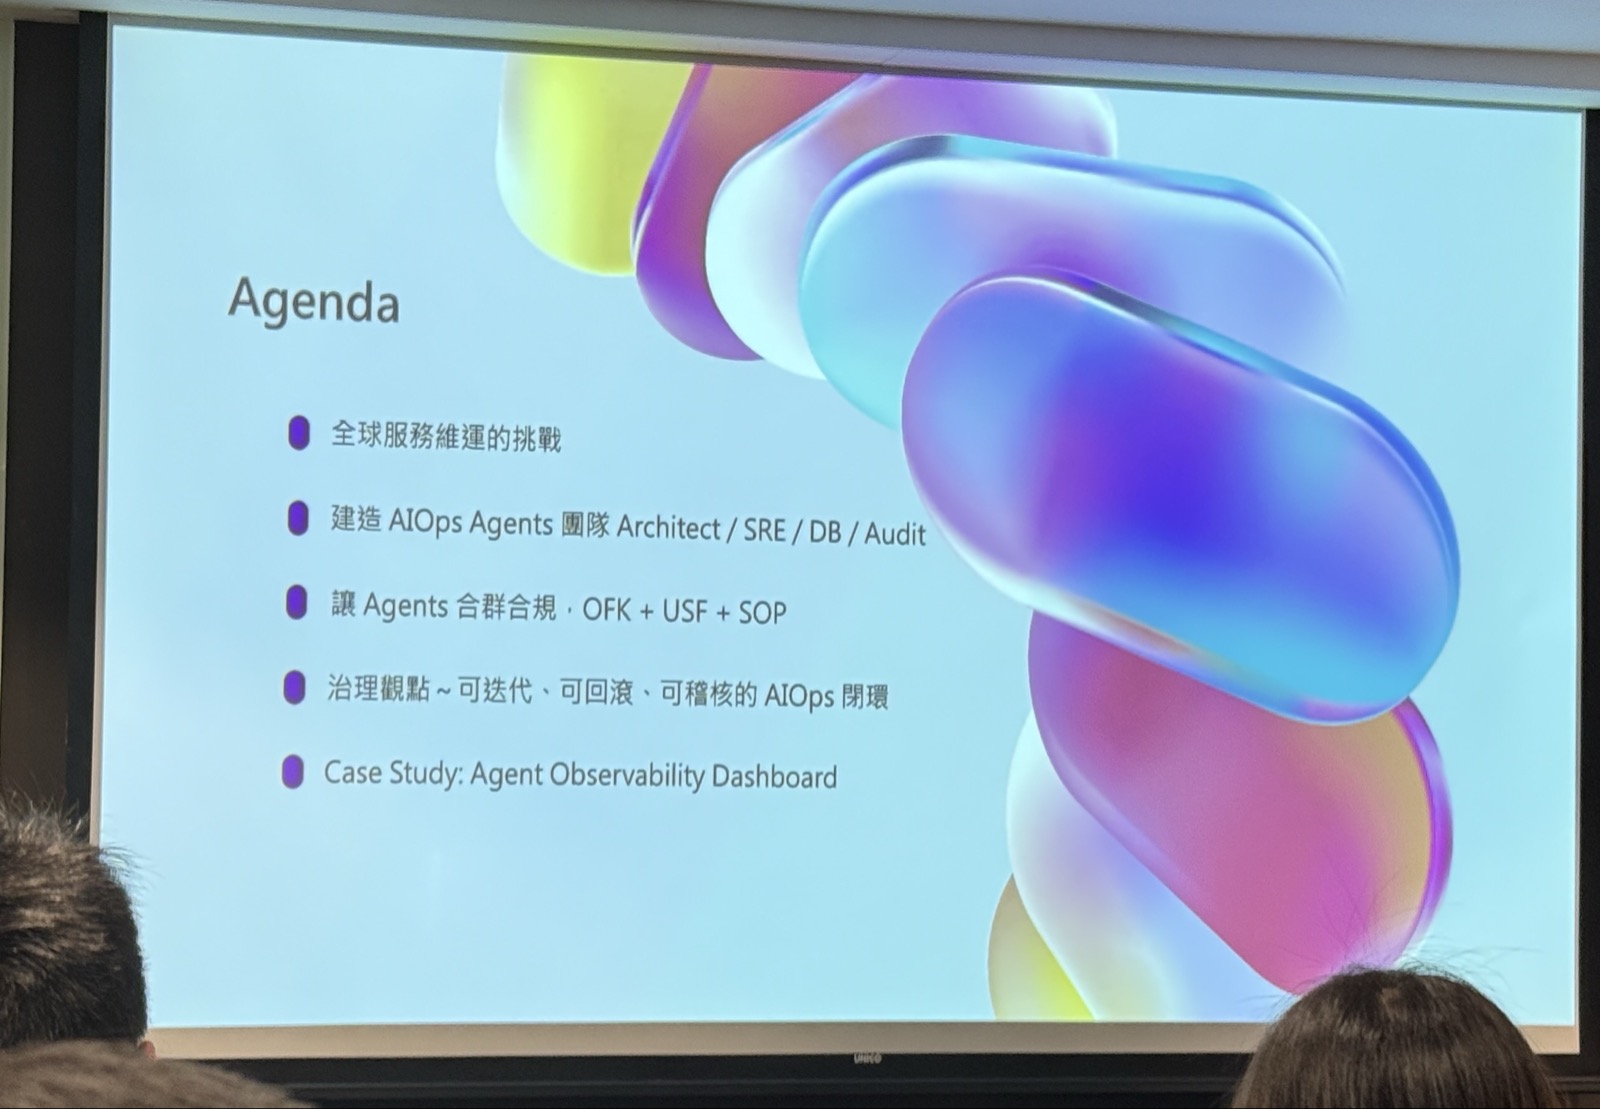
以四角色協作,重現人類維運 SOP
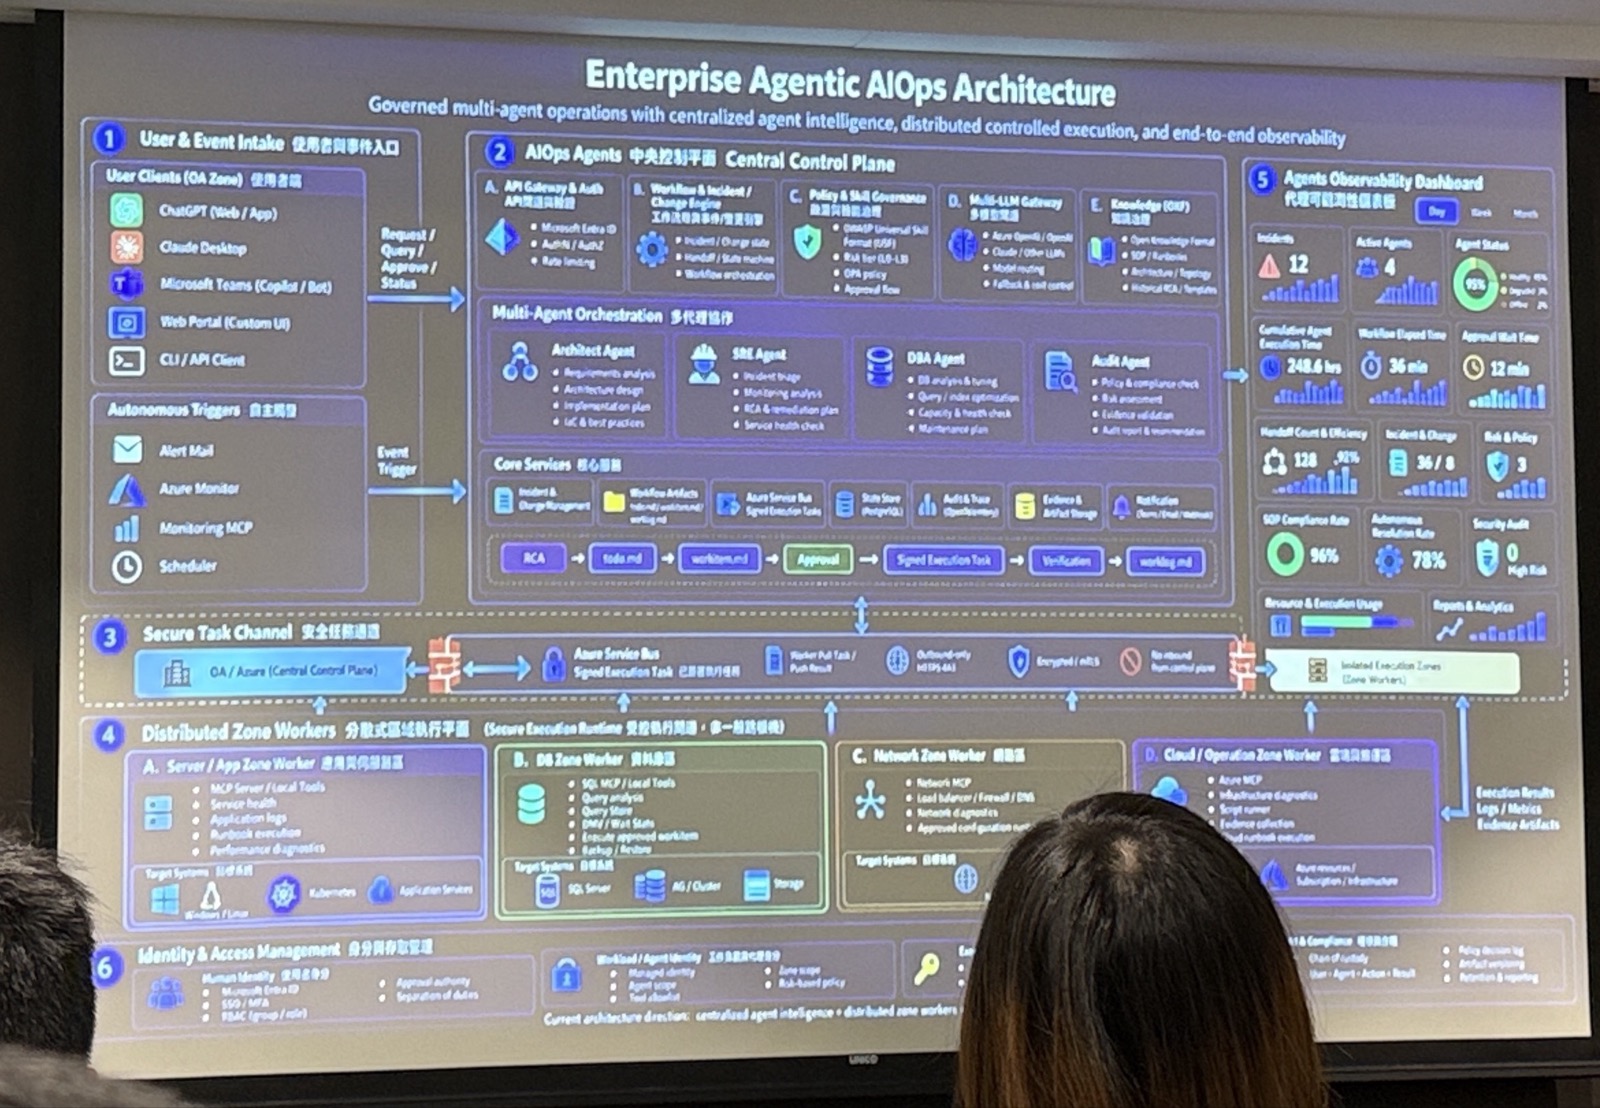
事件發生後,SRE Agent 先接收警報並展開調查;若結果指向資料庫瓶頸,便交接給 DBA Agent 進行 root cause 分析,例如檢視問題是否與前一次上版有關。分析完成後形成 To Do,經驗證、風險評估與核准,轉為可執行的 Work Item;執行後由 SRE 驗證 alert 是否消失。
- Architect:理解新需求與系統架構,產出 Blueprint。
- SRE:接收事件、調查問題、驗證處置結果。
- DBA:針對資料庫面向進行 root cause 分析與處置規劃。
- Audit:依共同 Artifact 稽核 SRE 與 DBA 的產出與實際執行。
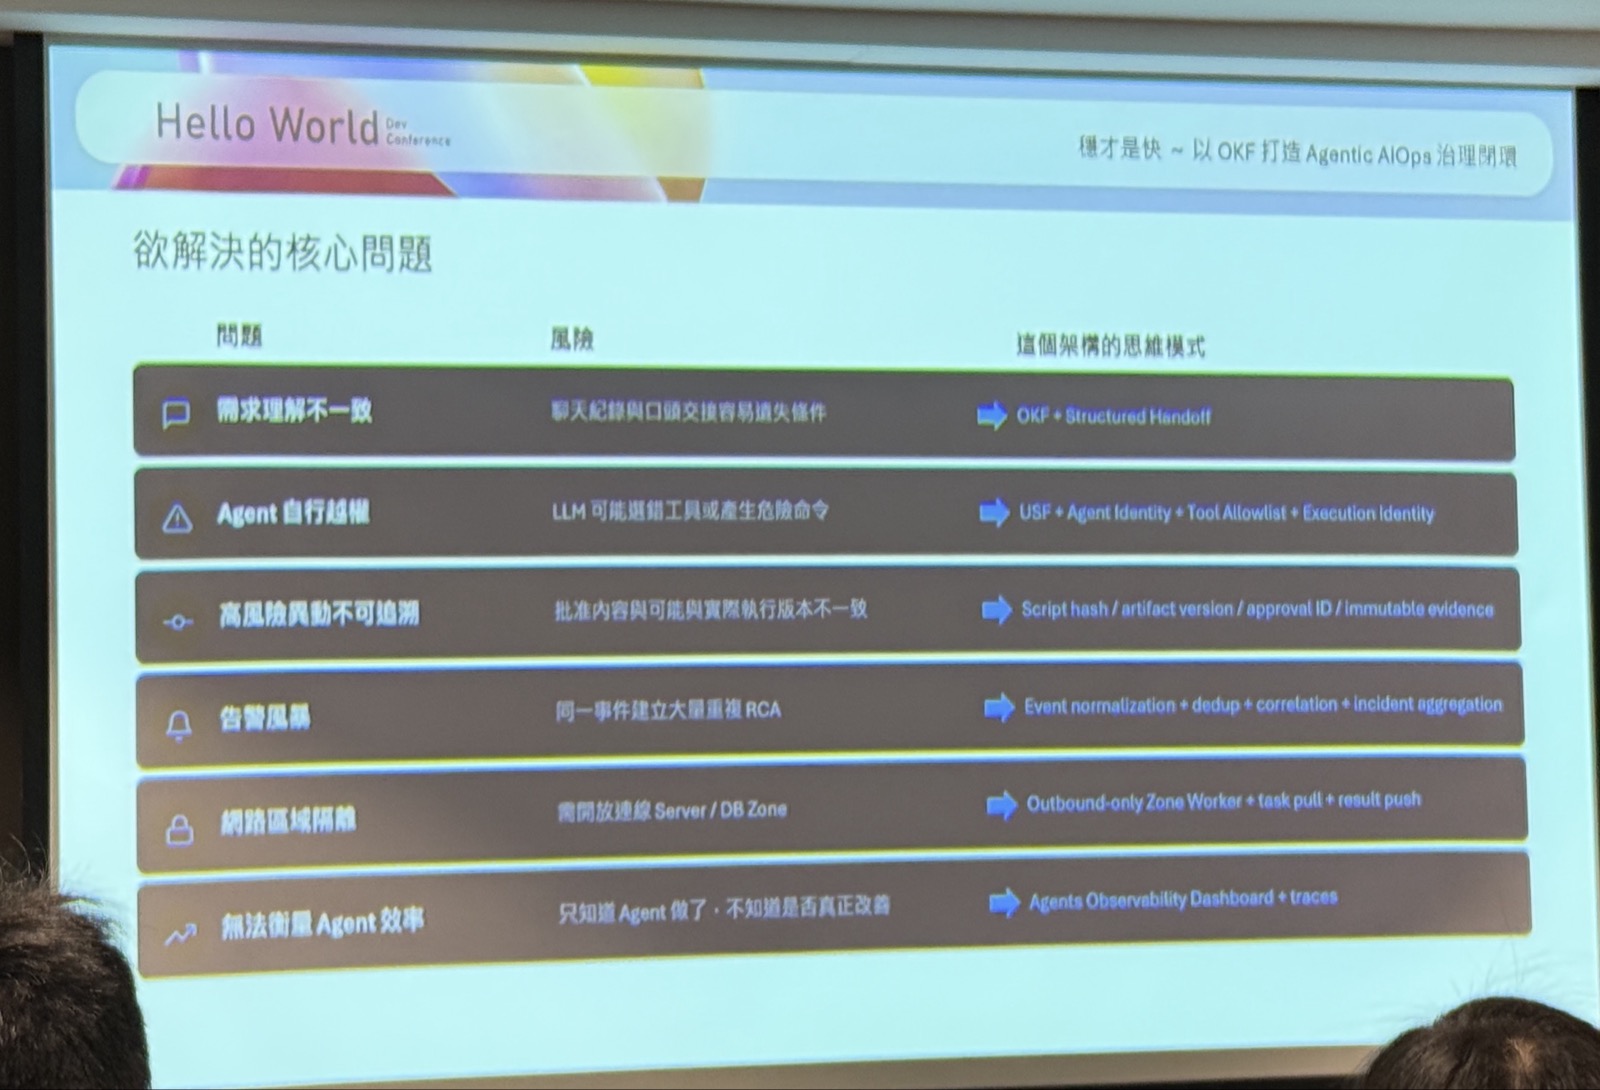
這套分工刻意對齊既有團隊的處理方式。真正的難題在於,人的默契可來自 team review 與長期合作,但 Agent 每次 session 背後的 LLM 對需求可能有不同理解;若缺乏共同格式與狀態,交接就容易漂移,也可能讓多個 Agent 對同一告警重複調查。
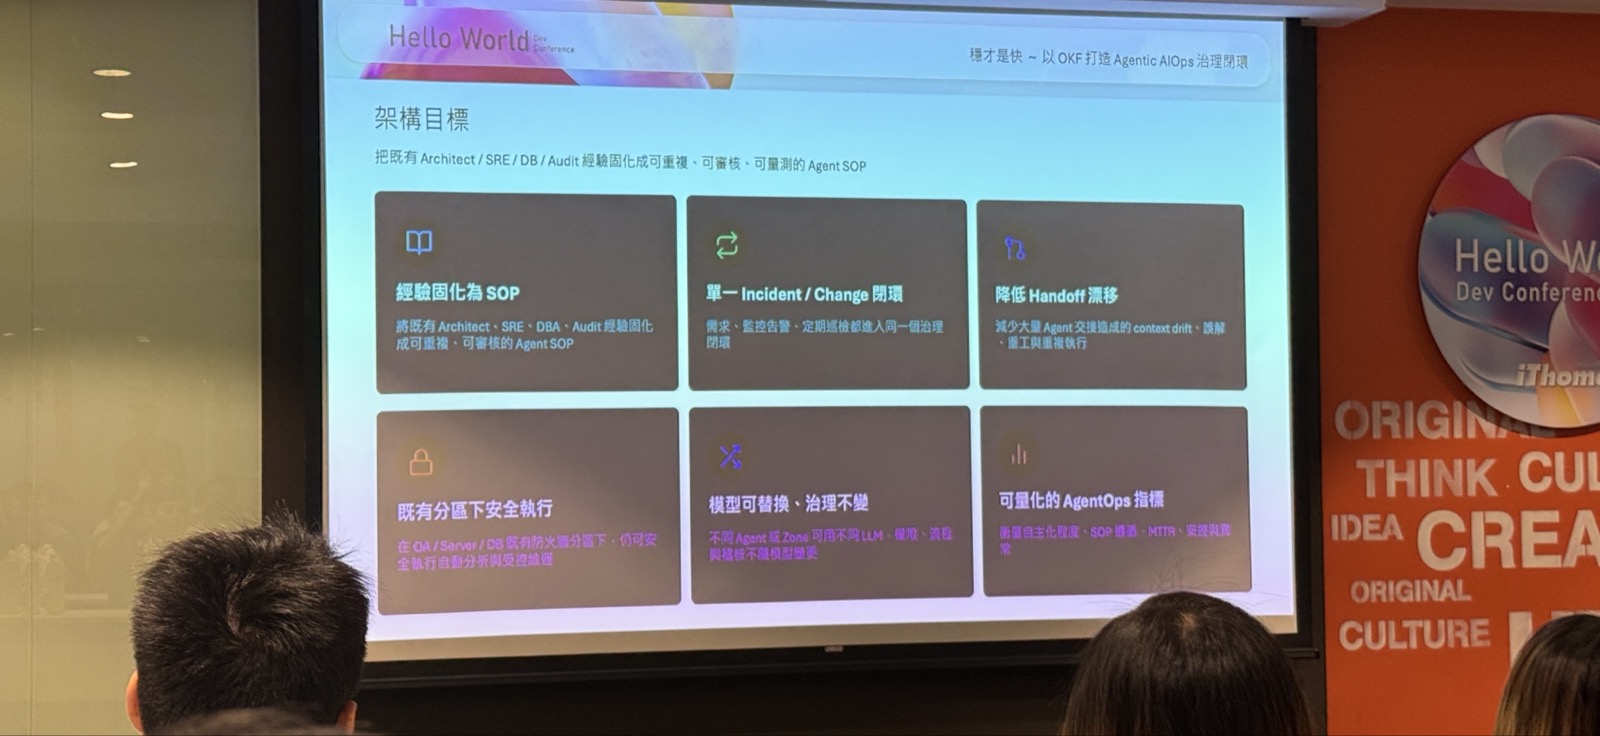
治理閉環:用 OKF 固化知識與交接
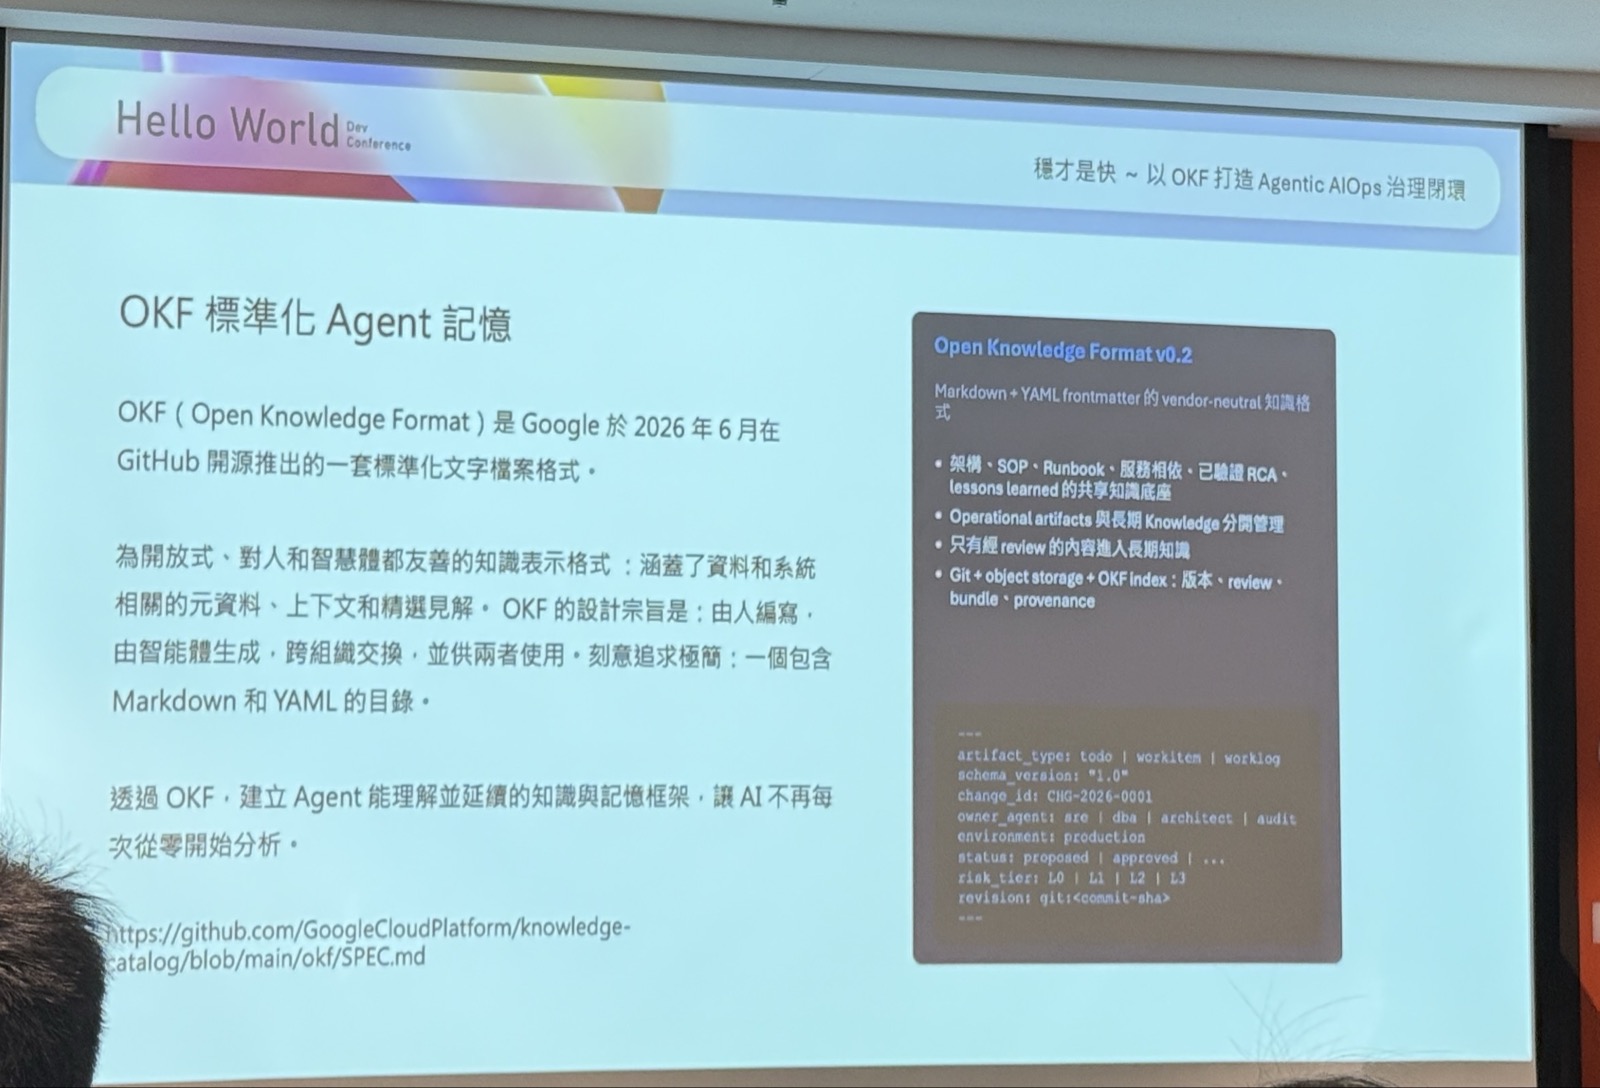
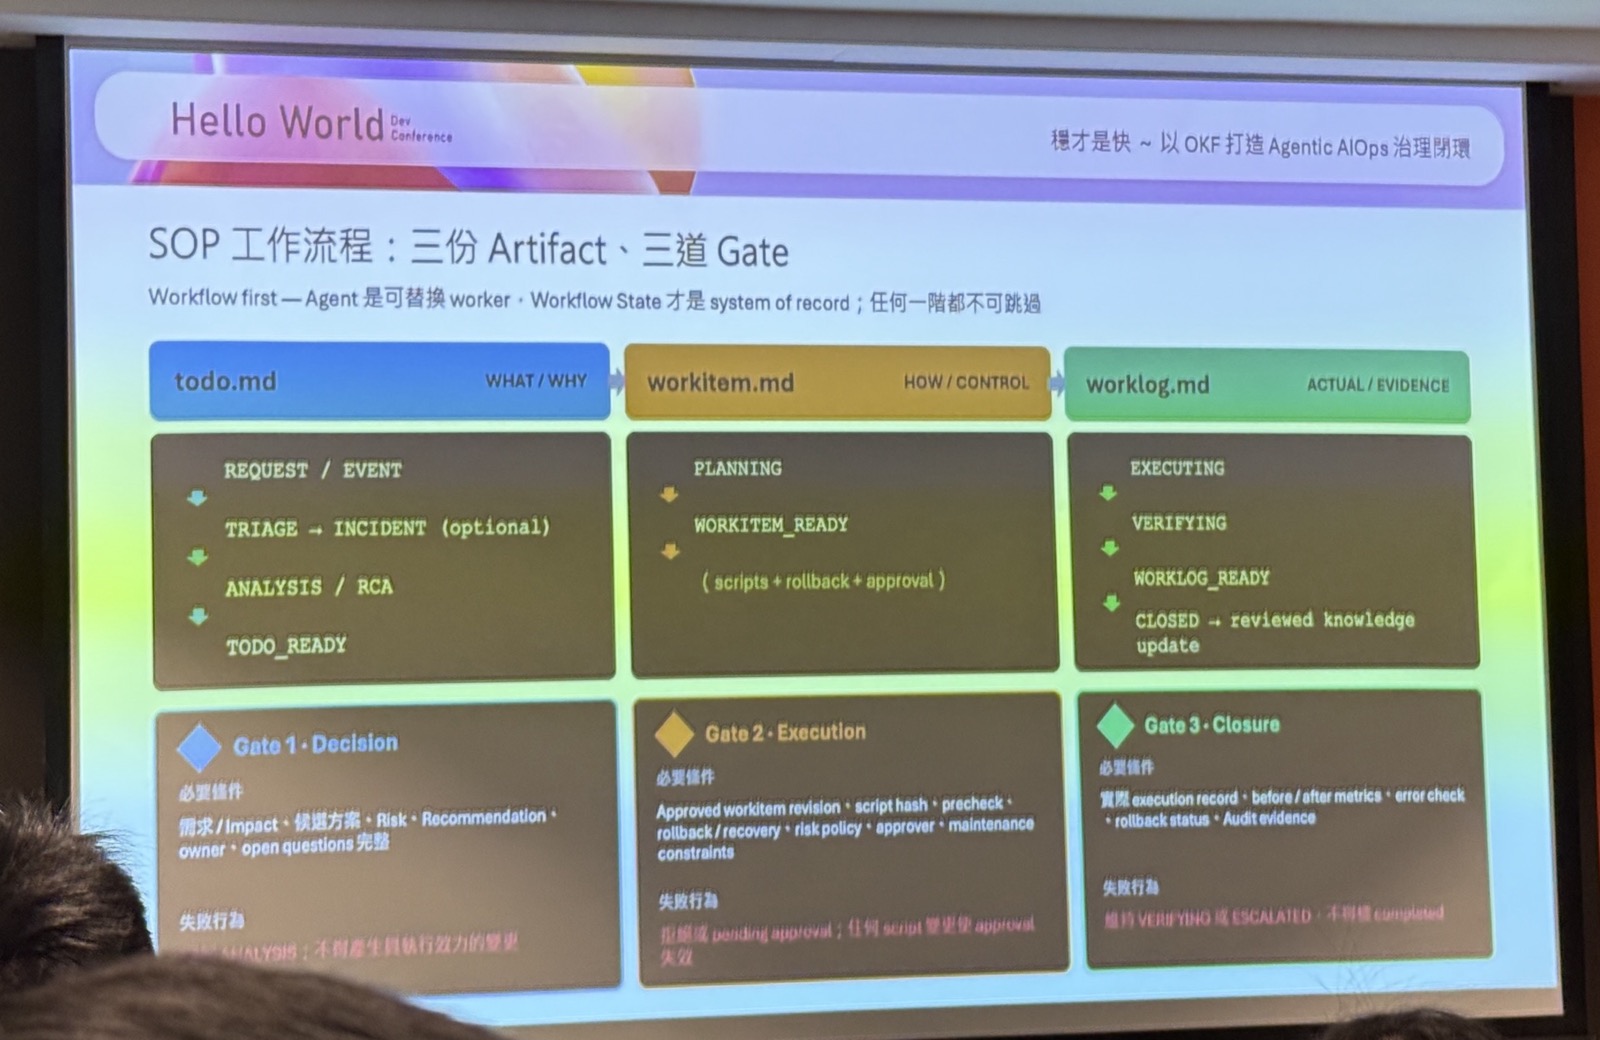
講者採用 Google 的 OKF,搭配團隊 SOP,將架構細節、標準作業流程與權責收斂為 Agent 可讀的指示。OKF 是對人與智慧體友善的開放式指示表示格式;在此實作中,Artifact Type 被定義為 To Do、Work Item、Work Log,並記錄 Change ID、Owner 與環境,使接手的 Agent 能辨識資料的目的、責任與狀態。
- To Do:釐清問題或需求後,列出預計採取的做法與理由。
- Work Item:依風險等級審查後形成的執行項目;部分通則性需求可由 To Do 直接轉入。
- Work Log:記錄執行內容、過程、結果與後續可供參照的經驗。
- 統一派工與 hash 比對:用於降低 Prompt Injection 導致非預期腳本執行的風險。
此處的人機協作關鍵,是把 context 分階段使用,而非將所有判斷與權限一次交給 Agent。Agent 先在 To Do 階段提出方案,再依風險進入審查與 Work Item;完成後以 Work Log 回填結果。這種分層設計像是把維運工作拆成規劃、核准、執行與驗證的接力賽,每一棒都有清楚的交接物,而非依賴單一模型的即時判斷。
「一群人走得遠」
— 許庭魁
OKFArtifactTo DoWork ItemWork LogChange IDRCAPrompt Injectionhandoff
Agent 安全邊界:有規範,更要有實體隔離
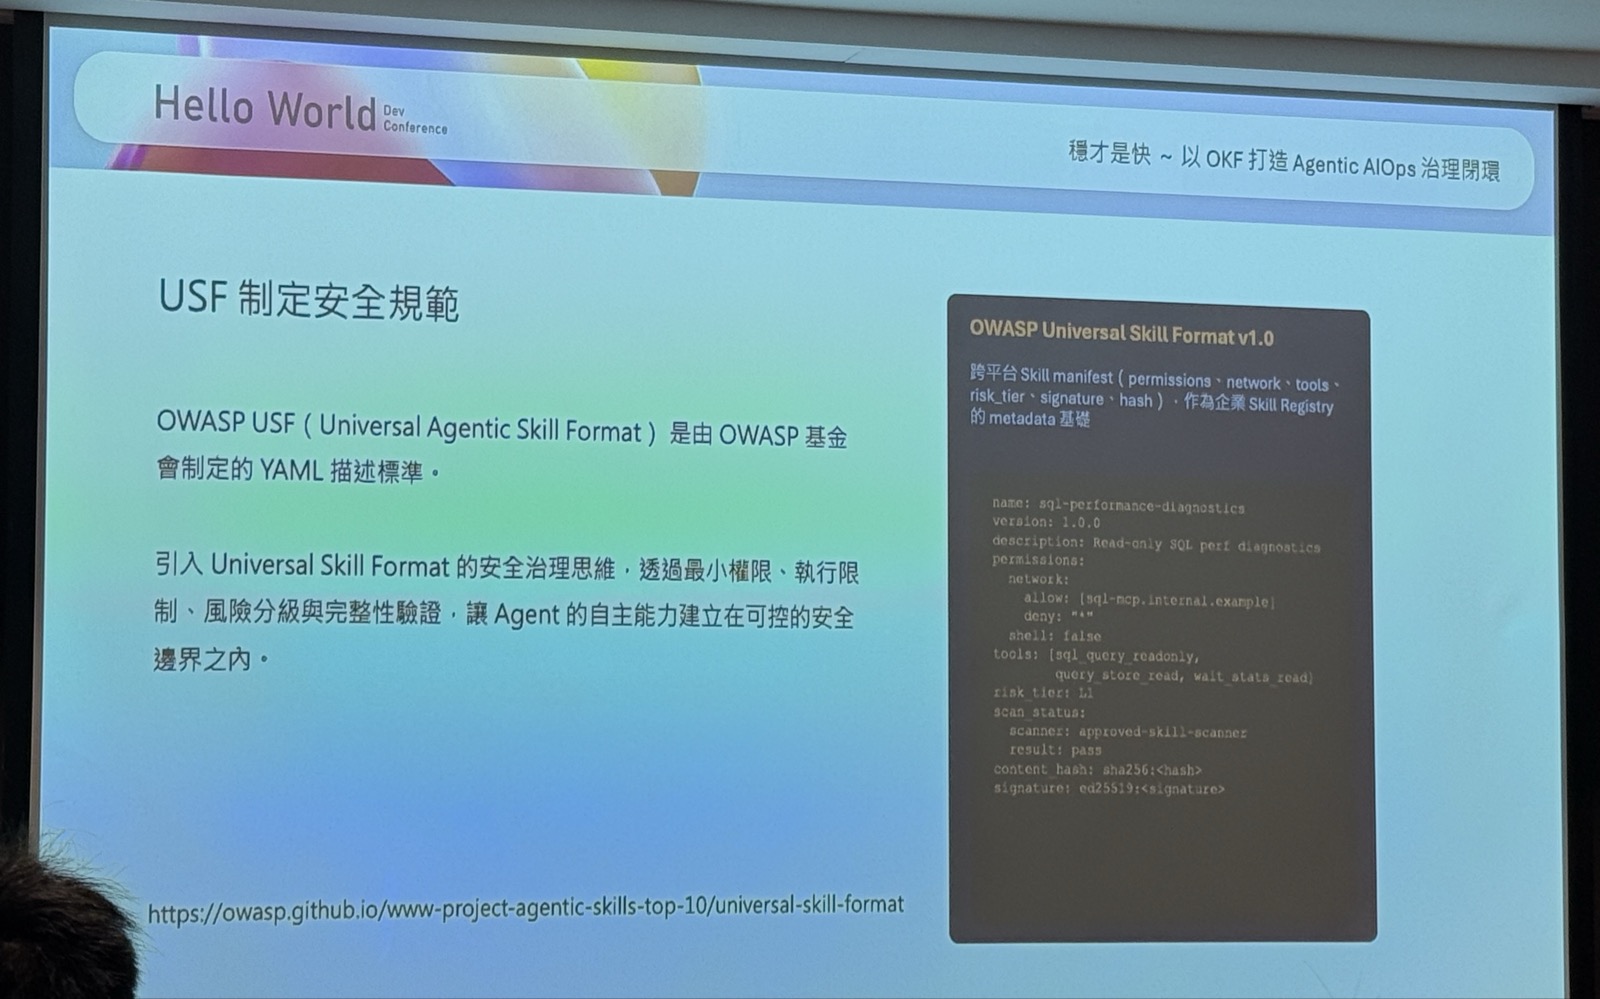
權限治理採用 OWASP 的 USF 建議,以 YAML 描述 Permission,包括是否可連外、可使用哪些 MCP、以及禁止使用的工具與能力。講者觀察目前 Agent 會遵照 USF 的規範,但這不代表可以取消驗證;正如人員即使被規定不得進入某區域,仍需要獨立的稽核機制發現違規並採取矯正措施。
在 Zero Trust 的思維下,安全不是只靠 Prompt 說明。Agent 不應持有人類或 production 的敏感身分;它負責提出做法並將任務放入 Queue,真正執行交由獨立 Worker 完成。這種分離使 Agent、使用者與執行者身分彼此獨立,並將技能治理交由 USF、將共享知識收斂到唯一紀錄。
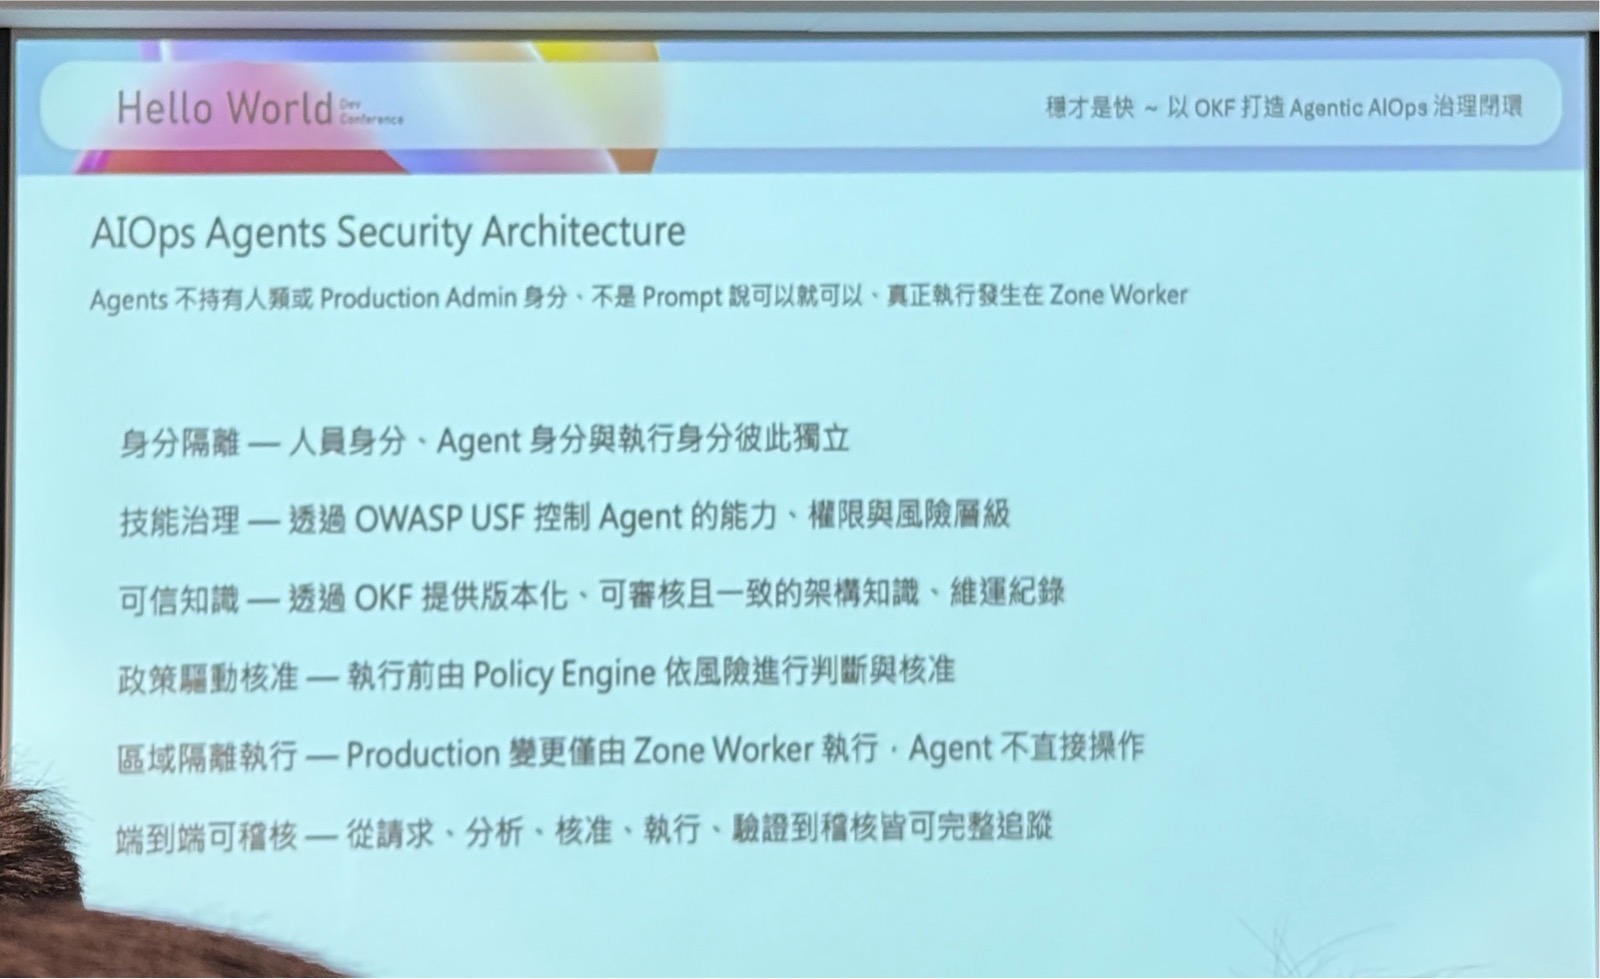
- 身份隔離:Agent 不持有 production 或人類敏感身分。
- 職責隔離:Agent 提供方案,Worker 負責實際執行。
- 區域隔離:Agent 不直接變更 production,任務透過 Service Bus 交給獨立 Worker。
- 稽核隔離:Audit Agent 依規範比對實際執行內容,檢查是否與要求一致。
- 變更控制:production 執行須可控制、可 rollback、可 verify。
USFOWASPZero TrustPermissionWorkerService BusLong Pollproductionrollback
把 Agent 維運也做成可觀測、可量測的系統
可視性 Dashboard 用來回答最基本卻常被忽略的問題:現在有哪些 Agent 在工作、處理哪些 task、狀態為何、哪些 incident 尚未結案、事件主要來自哪裡,以及工作流正處於解決或收斂的哪個階段。講者特別說明,展示用 Dashboard 內的資料是由 AI 產生。
- 事件面:追蹤未結 incident 的趨勢、來源與類型,並提供每日、每週、每月統計。
- 流程面:掌握正在處理或收斂的 workflow,以及各 Agent 的 task 與狀態。
- 合規面:由 Audit Agent 檢查實際執行是否符合既定要求。
- 知識面:將 RCA、對策與量測結果回饋至 knowledge base,供後續變更需求參照。
- 經營面:以工作成果、token cost 與 ROI 回應導入 Agent 的成效問題。
量測不是在流程結束後才補上的報表,而是治理閉環的最後一段。當 RCA 與對策經過結果量測,得到的 lesson 才能回寫到系統 knowledge base;下一次 LLM 面對變更需求時,便能參照這些架構指示與歷史經驗,協助做出更正確的決策。
重點回顧:穩定的治理,才是可持續的速度
「我認為穩才是快」
— 許庭魁
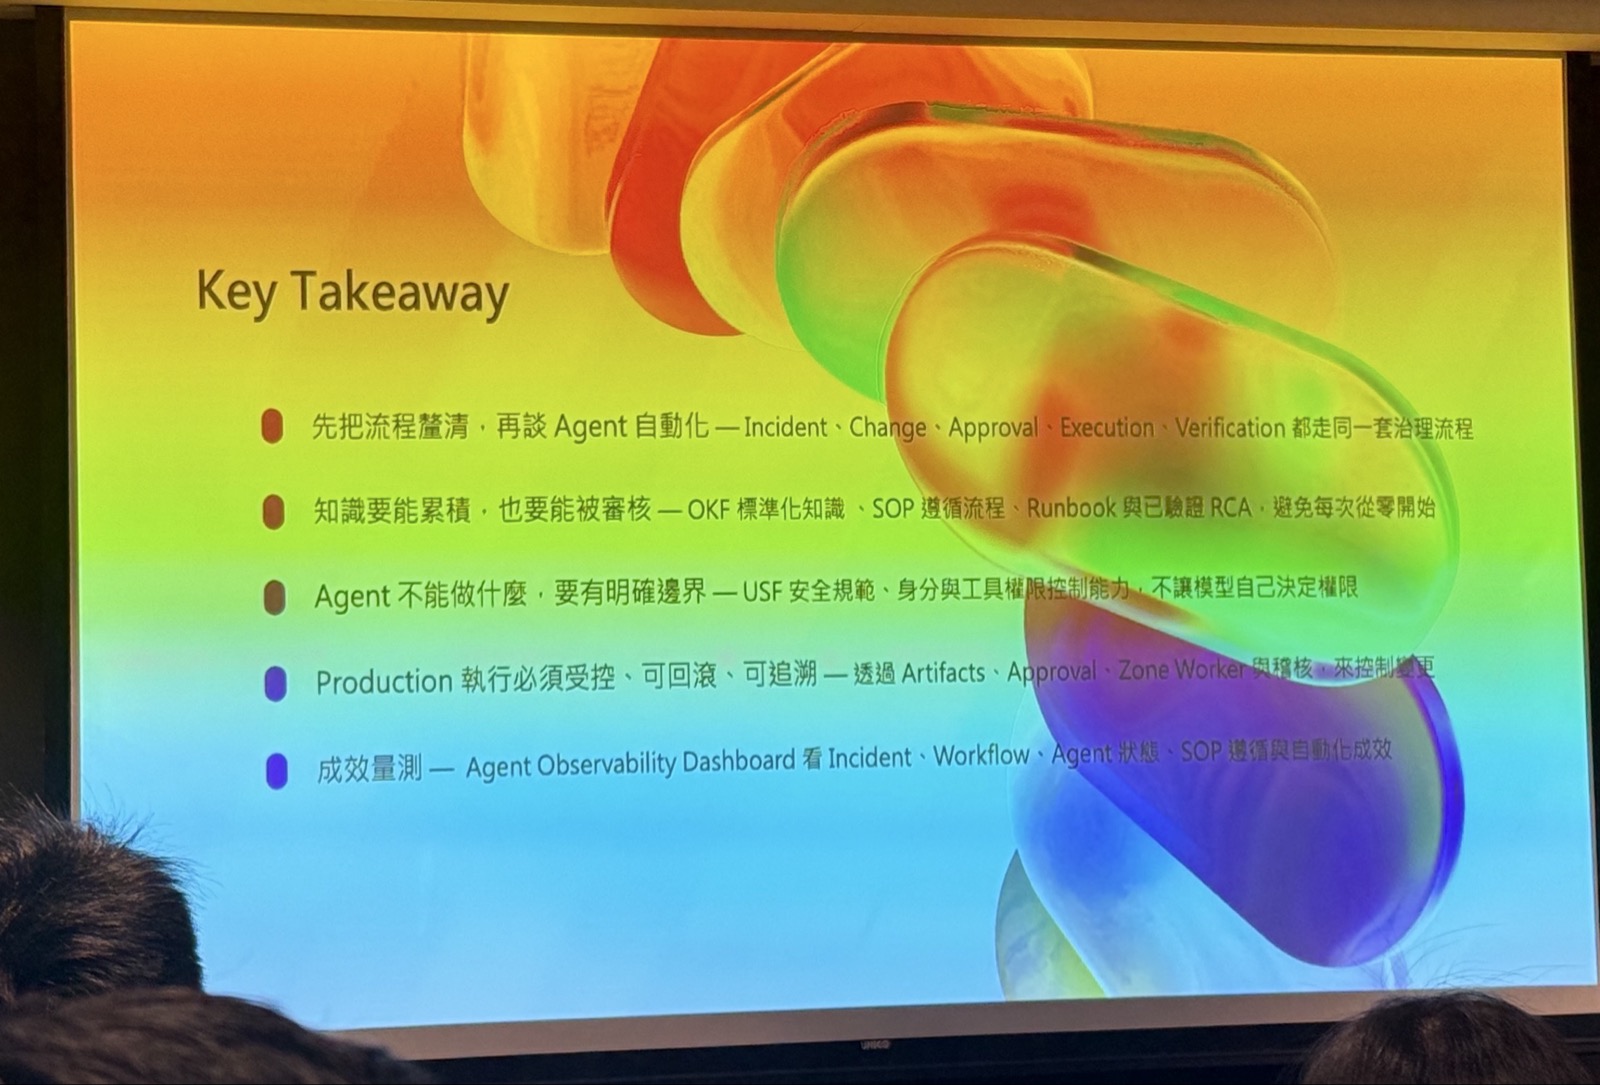
- 先釐清流程與 use case,再導入 Agent;不要急著讓 Agent 進入生產環境。
- 以 OKF 將架構、SOP 與歷史紀錄轉為可共享的 Artifact,降低跨 Agent 交接的理解落差。
- 以 To Do、Work Item、Work Log 分階段使用 context,將規劃、審查、執行與結果明確分開。
- 以 USF、身份隔離、區域隔離與 Worker 執行機制,定義 Agent 不能做什麼,而不只是期望它不要做。
- 讓所有 production 執行具備可追溯、可回滾、可稽核與可驗證的條件。
- 以 Dashboard 量測事件、工作流、合規性、知識回饋與 ROI,使 Agent 的 performance 能被持續檢視。
治理閉環可追溯可回滾可稽核可驗證可觀測性knowledge basetoken costROI