Executive one-pager
金融 AI 的下一哩:風險模型、資料同意與 KYC 不能各自為政
Plaid 的更新把「順序」讀進 ACH 付款風險、把交易/投資/負債資料做成更可用的個人化底座,並將身分驗證納入同一個 onboarding session。產品分水嶺不是模型更準,而是每次資料使用與自動決策都能被說明、監控與介入。
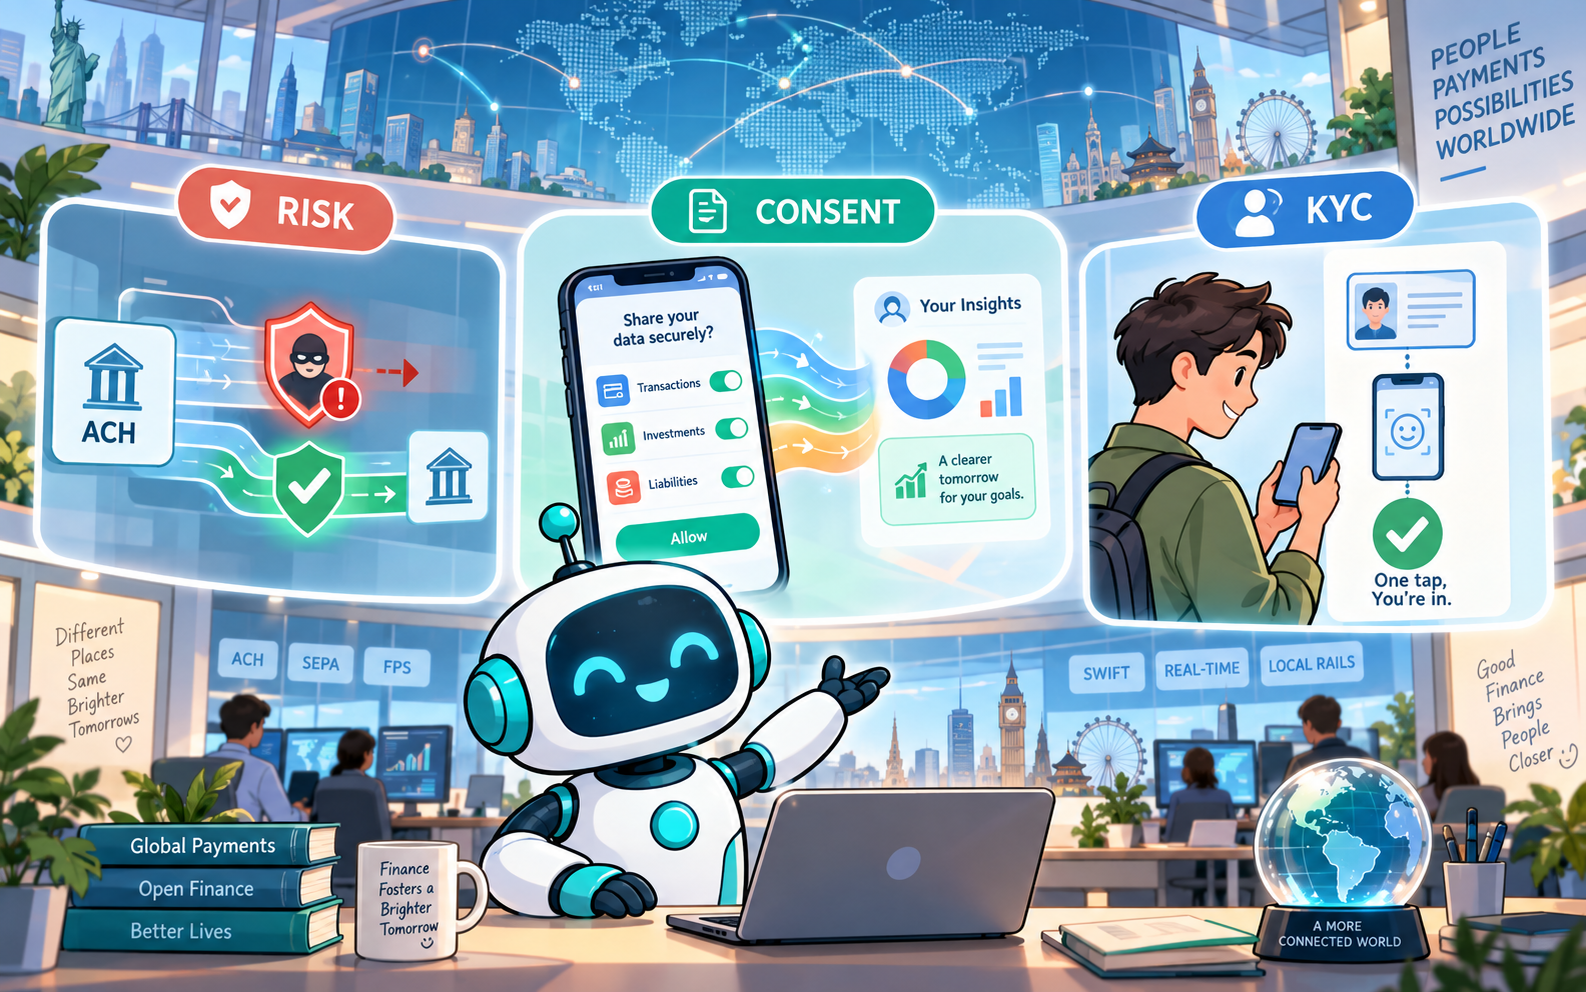
今日 5 個關鍵訊號
三項同日產品更新,對應付款、資料使用與 onboarding 的三個高頻金融服務接點。
海外案例拆解
皆為 Plaid 於 2026-10-06 公開的產品更新;數字主要是其測試或客戶觀察,採用前仍需以自身客群驗證。
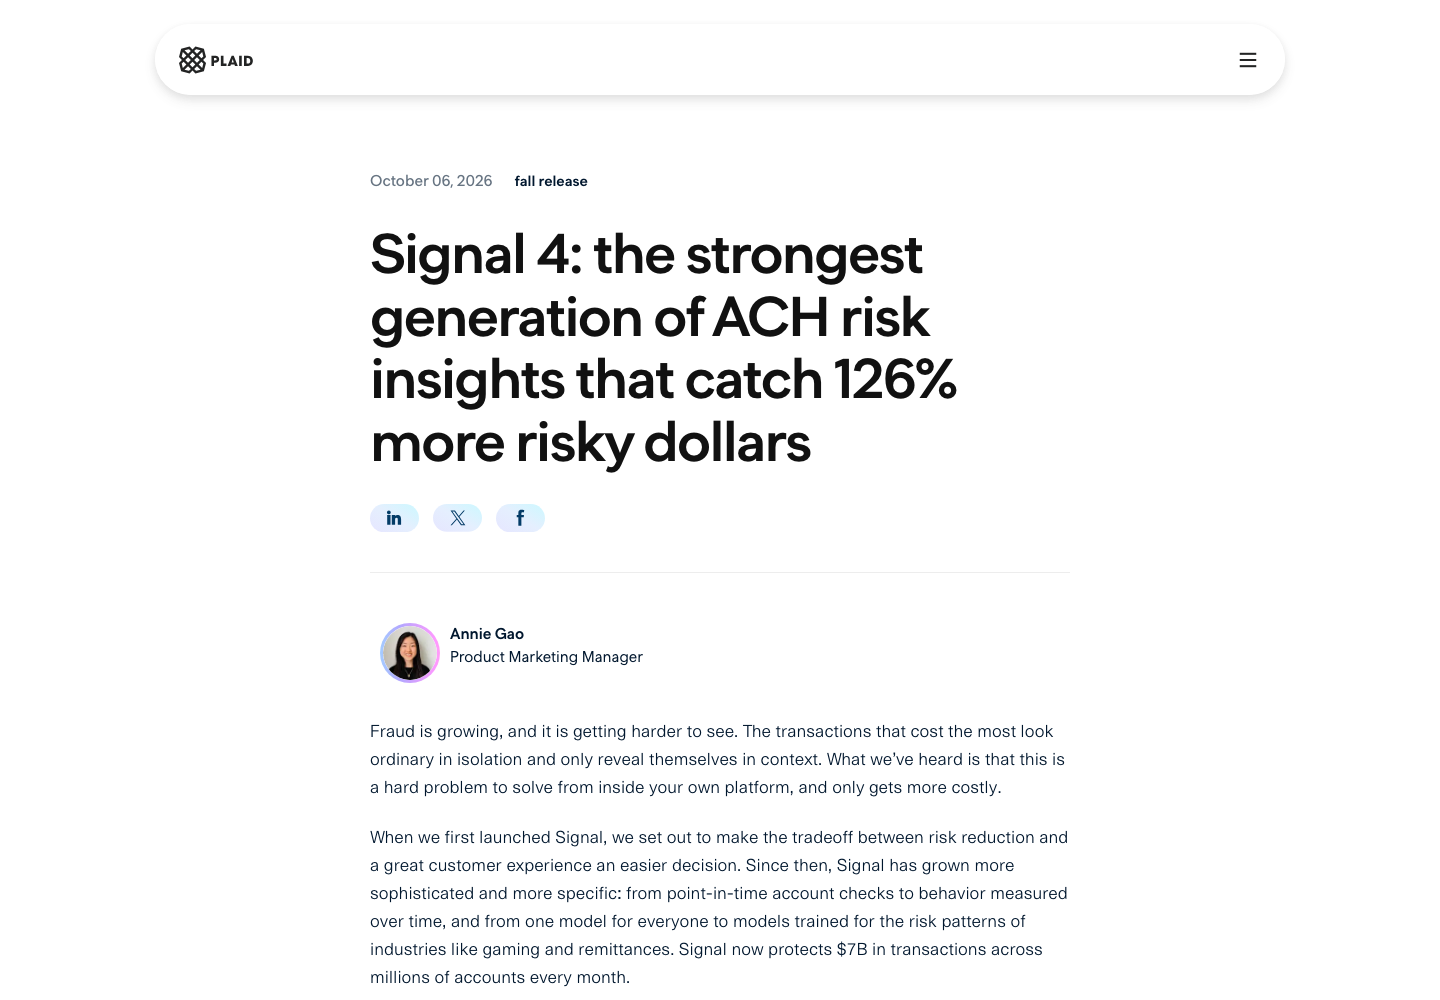
01|Plaid Signal 4:把付款前 ACH 決策升級為序列式風控
2026-10-06案例背景
高損失 ACH 風險常在單筆看來正常,須連同帳戶沉寂、突增活動與退回紀錄才能辨識。
產品 / AI 用法
以預訓練序列模型讀交易流的順序、時間與上下文,加入現金流健康與 AI 辨識的退回紀錄。
解決問題
在付款流程內改善核准與拒絕的取捨,避免只靠靜態餘額或單點特徵誤判。
可觀察指標
官方稱每月保護 70 億美元交易;測試中 5% 拒絕率下多抓 126% 高風險金額,回傳 outcome 客戶有 2–3 倍 dollar recall。
風險 / 限制
測試數據出自供應商;回傳結果也帶來資料使用、偏誤漂移與模型依賴議題。
台灣借鏡
將模型建議、拒絕理由、人工覆核與爭議結果回灌同一 dashboard,按客群監測誤攔與差別影響。
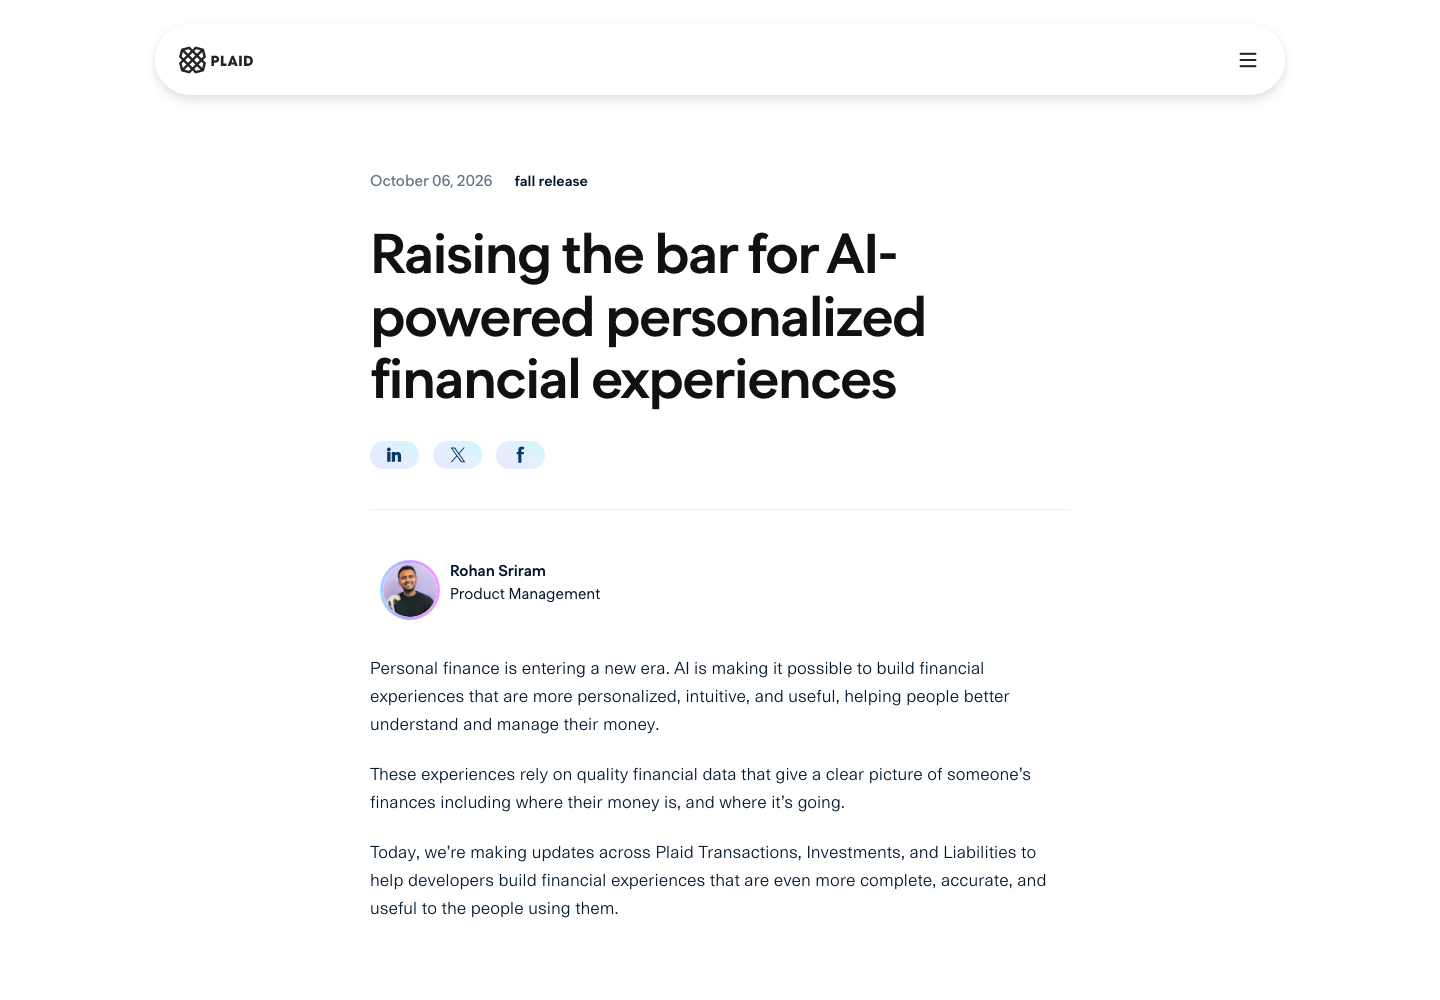
02|Plaid 資料更新+Layer:從「連銀行」延伸到可編排的同意與驗證
2026-10-06案例背景
理財 app 若只看存款帳戶與模糊交易描述,容易做出不完整建議;onboarding 問太多則會流失。
產品 / AI 用法
Transactions、Investments、Liabilities 擴充貸款/額度資料與 enrichment;Layer 可依時點蒐集資料並在同 session KYC。
解決問題
降低資料重填、文件上傳與跳轉摩擦,讓 app 用較完整且較乾淨資料支持洞察或驗證。
可觀察指標
新增支援跨數百家機構、20 多家大型機構;Layer 官方稱每月逾 100 萬使用者開戶/註冊,記憶使用者逾 6,700 萬、年增 49%。
風險 / 限制
更完整資料不代表適合更廣泛用途;需區分身分驗證、風險評分、行銷個人化,並處理同意撤回。
台灣借鏡
採分段式同意:每種資料、用途、保存期與撤回入口清楚呈現;以轉換率與風險事件共同驗證 KYC 觸發時機。
風險與治理提醒
- 模型提升須標示測試條件、拒絕率與資料範圍;不可只看單一 uplift。
- 資料 enrichment 與 AI 建議應保留來源、處理版本、置信度與使用者更正/刪除路徑。
- 把 KYC 併入 onboarding 時,仍須維持目的限制、最小蒐集與敏感證件保護。
- 回傳決策結果可改善模型,但必須有共享權限、留存期間與偏差監控規則。
對台灣的下一步
- 選一個轉帳或帳戶開立旅程,建立「同意→模型→理由碼→人工介入→結果回饋」閉環。
- 以誤攔率、核准率、申訴率、同意撤回率與 KYC 完成率共同衡量。
- 為負債、投資與交易資料建立用途標籤,禁止未授權跨行銷、授信與反詐使用。
- 先以 A/B 或 shadow mode 驗證本地客群與支付型態,不直接照搬供應商成效。
來源重點截圖
截圖只保留直接支撐「序列風控」與「資料完整度」判斷的官方公告內容。
來源連結
均為公司官方產品公告;效益為官方測試或客戶觀察,實際導入需以在地法規、資料權限與客群驗證為準。